Hast du dich jemals gefragt, warum niemand einfach so in die Bitcoin-Blockchain schreiben kann "Ich habe heute 1000 BTC bekommen", ohne dass das gesamte Netzwerk aufschreit? Die Antwort liegt nicht in einer zentralen Bank oder einem allwissenden Administrator. Sie liegt in der Mathematik. Genauer gesagt in kryptografischen Hash-Funktionen. Diese Funktionen sind das unsichtbare Rückgrat jeder seriösen Blockchain. Ohne sie wäre die Idee eines unveränderlichen Hauptbuchs nur ein Traum. Aber was genau macht diese mathematischen Werkzeuge so besonders? Und welche spezifischen Eigenschaften müssen sie erfüllen, damit dein Geld sicher bleibt?
Stell dir einen Hash wie einen digitalen Fingerabdruck vor. Du gibst Daten hinein - egal ob es ein einzelner Buchstabe oder ein ganzes Wikipedia-Artikel ist - und bekommst immer eine feste Anzahl von Zeichen zurück. Dieser Prozess ist schnell, aber absolut einseitig. Sobald du den Fingerabdruck hast, kannst du nicht mehr zurückrechnen, welches Original dahintersteckte. In der Welt der Blockchain ist dies keine nette Zusatzfunktion, sondern die absolute Grundvoraussetzung für Vertrauen. Wenn diese mathematischen Garantien fehlen, bricht das gesamte Sicherheitsmodell zusammen.
Warum Determinismus nicht verhandelbar ist
Die erste und vielleicht offensichtlichste Eigenschaft ist die Deterministik. Das bedeutet schlicht: Immer wenn du exakt dieselben Eingabedaten in eine Hash-Funktion fütterst, musst du exakt denselben Ausgabewert erhalten. Klingt banal? Ist es aber nicht, wenn man an verteilte Systeme denkt. In einem Peer-to-Peer-Netzwerk haben tausende von Computern auf der ganzen Welt Kopien derselben Transaktionshistorie. Damit sich diese Knoten einigen können, muss jeder einzelne davon unabhängig zum selben Ergebnis kommen.
Wenn ein Miner in Kanada und ein Validator in Deutschland unterschiedliche Hash-Werte für dieselbe Transaktion berechnen würden, gäbe es keinen Konsens. Es käme zu sogenannten Forks, bei denen die Kette sich spaltet. Deterministische Hashing stellt sicher, dass Integrität über alle Nodes hinweg konsistent verifiziert werden kann. Es ist der Klebstoff, der die verteilten Teile des Netzwerks zusammenhält. Ohne diese Eigenschaft wäre die Synchronisation zwischen Millionen von Geräten unmöglich.
Der Avalanche-Effekt: Kleine Änderung, riesiger Unterschied
Hier wird es wirklich interessant. Der sogenannte Avalanche-Effekt beschreibt das Phänomen, dass eine minimale Änderung in den Eingabedaten - sagen wir, du änderst nur ein einziges Bit von 0 auf 1 - dazu führt, dass sich etwa die Hälfte aller Bits im resultierenden Hash-Wert ändert. Das klingt chaotisch, ist aber gewollt.
Warum ist das wichtig? Stellen wir uns vor, der Effekt existierte nicht. Dann könnten Angreifer durch systematisches Raten versuchen, ähnliche Hashes zu erzeugen. Mit dem Avalanche-Effekt ist jede noch so kleine Manipulation sofort sichtbar und erzeugt einen völlig neuen, unvorhersehbaren Output. Das macht es unmöglich, aus dem Hash-Wert Rückschlüsse auf die Struktur der ursprünglichen Daten zu ziehen. In der Praxis bedeutet das: Wenn jemand versucht, eine Transaktion nachträglich zu ändern, um mehr Guthaben zu erhalten, springt der Hash sofort in einen komplett anderen Bereich des möglichen Wertebereichs. Jeder andere Node im Netzwerk erkennt diese Abweichung sofort als Fehler.
Kollisionsresistenz: Der Schutz vor Duplikaten
Eine Kollision tritt auf, wenn zwei völlig unterschiedliche Nachrichten denselben Hash-Wert produzieren. Bei modernen Algorithmen wie SHA-256 ist die Wahrscheinlichkeit dafür astronomisch gering, aber theoretisch nicht null. Die kryptografische Anforderung lautet hier: Es muss rechnerisch unmöglich sein, innerhalb der Lebensdauer des Universums zwei verschiedene Inputs zu finden, die zum gleichen Hash führen.
Das ist kritisch für die Einzigartigkeit von Blöcken. Jeder Block in der Blockchain enthält den Hash des vorherigen Blocks. Entdeckt ein Angreifer eine Kollision, könnte er theoretisch zwei verschiedene Versionen der Geschichte erstellen, die beide gültig aussehen. Er könnte Transaktionen löschen und ersetzen, während die externe Signatur gleich bleibt. Aktuelle Standards wie SHA-256 bieten eine Kollisionsresistenz von 128 Bit, was bedeutet, dass ein Brute-Force-Angriff etwa 2^128 Versuche erfordert. Zum Vergleich: Die Anzahl der Atome im sichtbaren Universum liegt deutlich darunter. Solange die Mathematik hält, ist dieser Angriff praktisch unmöglich.
Preimage-Resistenz: Die Einwegstraße
Während Kollisionsresistenz verhindert, dass zwei Dinge gleich aussehen, sorgt Preimage-Resistenz (auch Ur-Bild-Widerstand genannt) dafür, dass du nicht rückwärts laufen kannst. Wenn ich dir einen Hash-Wert gebe, solltest du nicht in der Lage sein, den ursprünglichen Input wiederzufinden, ohne buchstäblich jeden möglichen Input auszuprobieren.
Diese Eigenschaft ist die Grundlage für die Privatsphäre und die Funktionsweise des Proof-of-Work. Miners raten blind Zahlen (Nonces), bis sie einen Hash finden, der bestimmte Kriterien erfüllt. Wäre die Funktion nicht preimage-resistent, könnten Miner direkt vom gewünschten Ziel-Hash auf die richtige Nonce zurückschließen und müssten nicht millionenfach rechnen. Das Mining würde instantan sein, und die Sicherheitskosten der Blockchain fielen ins Bodenlose. Preimage-Resistenz garantiert, dass Arbeit tatsächlich geleistet werden muss, um einen Block zu validieren.
Puzzle-Freundlichkeit und Mining
Ein oft übersehenes, aber entscheidendes Merkmal ist die Puzzle-Freundlichkeit. Diese Eigenschaft besagt, dass das Wissen über einen Teil des Inputs (z.B. die ersten Bytes einer Nachricht) kaum hilft, den Rest des Hashes vorherzusagen. Für das Mining ist das essenziell.
Miner variieren ständig die Nonce im Block-Header. Wenn die Hash-Funktion nicht puzzle-freundlich wäre, könnten Miner vielleicht Muster erkennen und gezielt in bestimmten Bereichen suchen, statt zufällig zu probieren. Das würde den Vorteil von spezialisierten ASIC-Hardware-Minern verändern und potenziell zu Ungleichgewichten im Netzwerk führen. Puzzle-Freundlichkeit stellt sicher, dass die Suche nach einem gültigen Hash ein fairer, rein stochastischer Prozess ist, bei dem Rechenleistung der einzige Faktor ist, der zählt.
Vergleich gängiger Hash-Algorithmen
Nicht jeder Hash ist gleich sicher oder schnell. Während Bitcoin fast ausschließlich auf SHA-256 setzt, nutzen andere Ketten wie Ethereum früher Keccak-256 (jetzt Ethash) oder Monero nutzt CryptoNight. Hier ist ein Blick auf die Attribute der wichtigsten Kandidaten:
| Algorithmus | Ausgabelänge | Hauptanwendung | Sicherheitsniveau | Besonderheit |
|---|---|---|---|---|
| SHA-256 | 256 Bit | Bitcoin, Litecoin | Sehr Hoch | Bewährt, hardwarebeschleunigt |
| Keccak-256 | 256 Bit | Ethereum (historisch) | Hoch | Andere interne Struktur als SHA-3 |
| BLAKE2 | Variable (bis 512) | Zcash, diverse Altcoins | Hoch | Schneller als MD5/SHA-1, sicherer |
| SHA-3 | Variable | Allgemeine Krypto | Quantenresistenter | Neuer Standard, weniger verbreitet in Chains |
Wie du siehst, wählen Projekte ihre Algorithmen basierend auf Geschwindigkeit und spezifischen Sicherheitsbedrohungen. SHA-256 bleibt der Goldstandard für Bitcoin, weil er extrem gut in Hardware implementierbar ist und seit Jahrzehnten keiner erfolgreichen Kollisionsattacke standhielt.
Merkle-Bäume: Effizienz durch Hashing
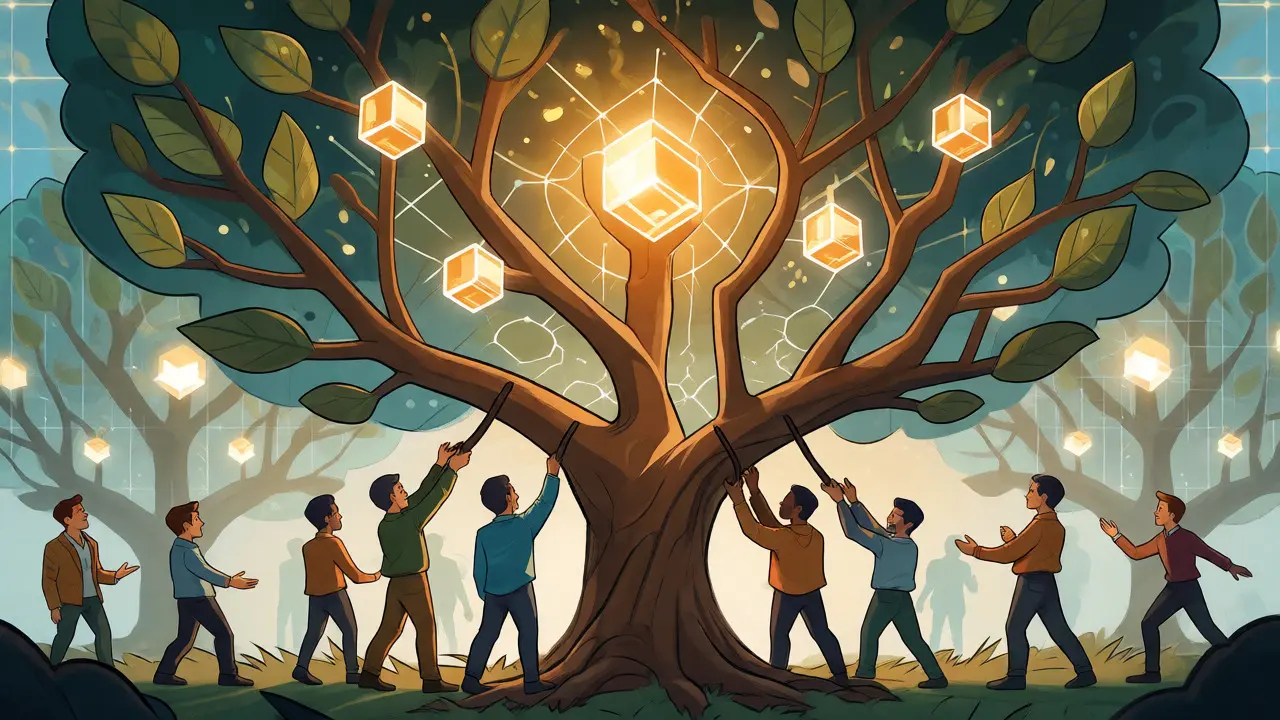
Hash-Funktionen werden nicht nur linear verwendet. In Form von Merkle-Bäumen ermöglichen sie es, große Mengen an Transaktionsdaten effizient zu überprüfen. Stell dir einen binären Baum vor, bei dem jedes Blatt ein Hash einer Transaktion ist. Die Elternknoten enthalten den Hash ihrer Kinder. Ganz oben sitzt die Merkle-Wurzel.
Warum das tun? Weil ein Light Client (eine App auf deinem Handy) nicht die ganze Blockchain herunterladen muss. Um zu prüfen, ob eine Transaktion in einem Block enthalten ist, braucht er nur die Merkle-Wurzel und wenige Beweise entlang des Baumes. Das reduziert den Speicherbedarf enorm und macht mobile Wallets erst praktikabel. Ohne diese hierarchische Nutzung von Hashes müsste jedes Gerät gigabytesweise Daten synchronisieren, nur um eine einzige Zahlung zu verifizieren.
Zukunftssicherheit: Quantencomputer und Hashing
Ein häufig diskutiertes Thema ist die Bedrohung durch Quantencomputer. Theoretisch kann Grovers Algorithmus die Preimage-Resistenz halbieren. Das bedeutet, dass ein 256-Bit-Hash gegen Quantenangriffe effektiv nur noch 128-Bit-Schutz bietet. Ist das gefährlich?
Für die meisten aktuellen Implementierungen ist die Antwort: Noch nicht. Die heutigen Hash-Längen sind so großzügig bemessen, dass selbst mit Quantenvorteilen die Berechnungszeit immens bleibt. Zudem entwickeln Kryptographen bereits post-quanten-kryptografische Hash-Funktionen. Wichtig ist jedoch: Symmetrische Verschlüsselung und digitale Signaturen sind anfälliger als reine Hash-Funktionen. Deshalb beobachten wir die Entwicklung genau, aber Panik ist derzeit unbegründet. SHA-3 und neuere Varianten zeigen bereits bessere Resistenzen gegen bestimmte Quantenansätze.
Fazit: Mehr als nur Mathe
Kryptografische Hash-Funktionen sind keine abstrakte Theorie. Sie sind die physischen Grenzen, die deine digitale Freiheit definieren. Durch Determinismus schaffen sie Konsens, durch den Avalanche-Effekt sichern sie Integrität, und durch Kollisions- sowie Preimage-Resistenz garantieren sie Unverfälschbarkeit. Wenn du in eine Blockchain investierst, vertraust du nicht einer Firma, sondern diesen mathematischen Konstanten. Solange diese Eigenschaften halten, bleibt die Kette fest geschlossen.
Was passiert, wenn eine Hash-Kollision gefunden wird?
Eine Kollision bedeutet, dass zwei verschiedene Datenblöcke denselben Hash haben. In einer Blockchain könnte dies zu einem Fork führen oder es ermöglicht einem Angreifer, Transaktionen zu manipulieren, indem er eine alternative Historie mit demselben Hash-Stempel erstellt. Für Bitcoin wäre dies katastrophal, da die Unveränderlichkeit gebrochen wäre. Bisher wurde keine praktische Kollision bei SHA-256 gefunden.
Ist SHA-256 quantensicher?
Teilweise. Quantencomputer mit Grovers Algorithmus können die Suche nach einem Preimage beschleunigen, was die effektive Sicherheitsstärke halbiert. Bei 256 Bit bleiben aber noch 128 Bit Sicherheit, was aktuell als sehr stark gilt. Für langfristige Sicherheit empfehlen Experten jedoch längere Hashes oder neue Algorithmen, die speziell für Quantenresistenz entwickelt wurden.
Warum ist der Avalanche-Effekt wichtig für die Sicherheit?
Er stellt sicher, dass kleine Änderungen im Input große, unvorhersehbare Änderungen im Output bewirken. Das verhindert, dass Angreifer durch inkrementelles Testen herausfinden können, wie sich Änderungen am Input auswirken. Es macht den Hash-Wert pseudo-zufällig und schützt vor statistischen Analysen der Rohdaten.
Unterscheidet sich Hashing von Verschlüsselung?
Ja, fundamental. Verschlüsselung ist reversibel; mit dem richtigen Schlüssel kannst du den Klartext wiederherstellen. Hashing ist ein Einweg-Prozess. Aus dem Hash kannst du den Originalinput nicht rekonstruieren. Man kann den Hash also nicht "entschlüsseln".
Welche Rolle spielen Hashes beim Mining?
Beim Proof-of-Work Mining müssen Miner einen Hash-Wert finden, der unter einem bestimmten Zielwert liegt. Da Hashes deterministisch aber unvorhersehbar sind, ist dies ein reiner Glücksspiel-/Rechenprozess. Die Schwierigkeit wird angepasst, indem der Zielwert verschärft wird, was mehr Rechenarbeit (Hash-Versuche pro Sekunde) erfordert.